
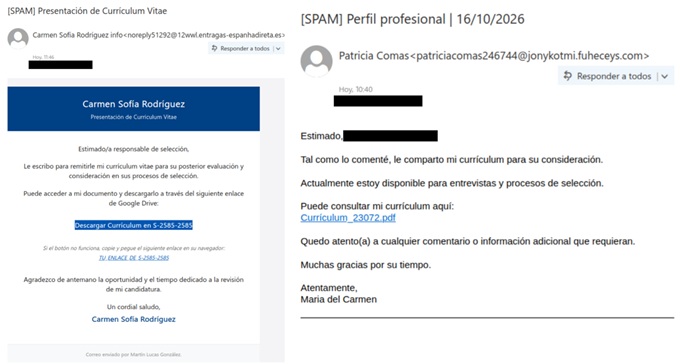
Redacción. La compañía de ciberseguridad ESET ha analizado una campaña de correos con supuestos currículums dirigida a usuarios y empresas de España. Según la firma, los ciberdelincuentes suelen confiar en campañas de suplantación de identidad que han demostrado ser eficaces, como los mensajes que simulan proceder de empresas de telefonía o suministradores de energía, de organismos como Hacienda o la Administración de Justicia, o de las Fuerzas y Cuerpos de Seguridad del Estado.
Sin embargo, también cambian de estrategia para sorprender a los usuarios. Es el caso de los correos con currículums falsos, una táctica que, aunque no es nueva, ESET ha detectado con intensidad durante las últimas semanas.
Los mensajes llegan tanto a cuentas personales como a direcciones de departamentos habituales en la mayoría de las empresas, como administración o ventas. Su formato es sencillo e invita al receptor a pulsar sobre un enlace si desea revisar el currículum.
Del correo con currículum al enlace malicioso
El enlace redirige a una web preparada por los ciberdelincuentes y alojada en un servicio de alojamiento VPS, algo habitual en los últimos meses. Aunque estas páginas suelen denunciarse y desactivarse poco después, a los atacantes les basta con que permanezcan activas unas horas para lograr suficientes víctimas y rentabilizar la campaña.
Antes de la descarga, se muestran supuestas comprobaciones de seguridad para generar confianza. En algunas campañas, los delincuentes comprueban además que el acceso se hace desde un Windows legítimo y bloquean la descarga si detectan otro sistema, un entorno virtual o un sandbox.
Después se descarga un fichero VBS (Visual Basic Script), que ejecuta el malware de primera fase e inicia la cadena de infección. Su código es legible, aunque incluye partes ofuscadas que dificultan el análisis estático, y la cadena completa puede observarse de forma dinámica en un entorno controlado.
Lo primero que hace el malware es preparar un entorno de Python: descarga el instalador desde un servidor remoto y lo ejecuta de forma oculta. Según ESET, los autores de estas campañas, mayoritariamente de origen brasileño, han pasado de utilizar Delphi a lenguajes más modernos.
Un entorno de Python que culmina en spyware
La instalación se realiza mediante un comando de PowerShell que descarga una versión portátil de Python, instala el gestor de paquetes pip y añade la biblioteca requests, utilizada para hacer peticiones web. Después obtiene un segundo componente desde el servidor VPS de los delincuentes, que procesa con otro script antes de ejecutarlo, posiblemente para corregir su codificación o decodificar su contenido.
Al final de la cadena se descarga como carga útil un spyware de alguna de las familias tradicionales de Brasil, como Grandoreiro, Casbaneiro, Mispadu o similares. Estas amenazas se centraban en el robo de credenciales bancarias, pero hoy pueden obtener casi cualquier credencial almacenada en el equipo, el navegador, el cliente de correo u otras aplicaciones.
El malware intenta también una desinstalación silenciosa mediante msiexec.exe, herramienta de Windows, sin mostrar ventanas ni reiniciar el equipo. ESET considera probable que lo haga para dificultar el análisis forense de los equipos infectados.
La compañía indica que el uso de currículums falsos como cebo de phishing se ha intensificado en España en los últimos días. Recomienda estar alerta ante estos mensajes, evitar pulsar enlaces o descargar archivos no solicitados y contar con soluciones de seguridad que detecten y bloqueen estas amenazas antes de que lleguen a la bandeja de entrada.